Engineering bảo mật & resilience cho workload AWS với TitanSentry
TitanSentry đưa bảo mật, khả năng quan sát, mức sẵn sàng ứng phó sự cố và tư duy recovery vào vòng đời engineering cho workload AWS.
Đã xuất bản 25 thg 9, 2026 · Cập nhật 25 thg 9, 2026
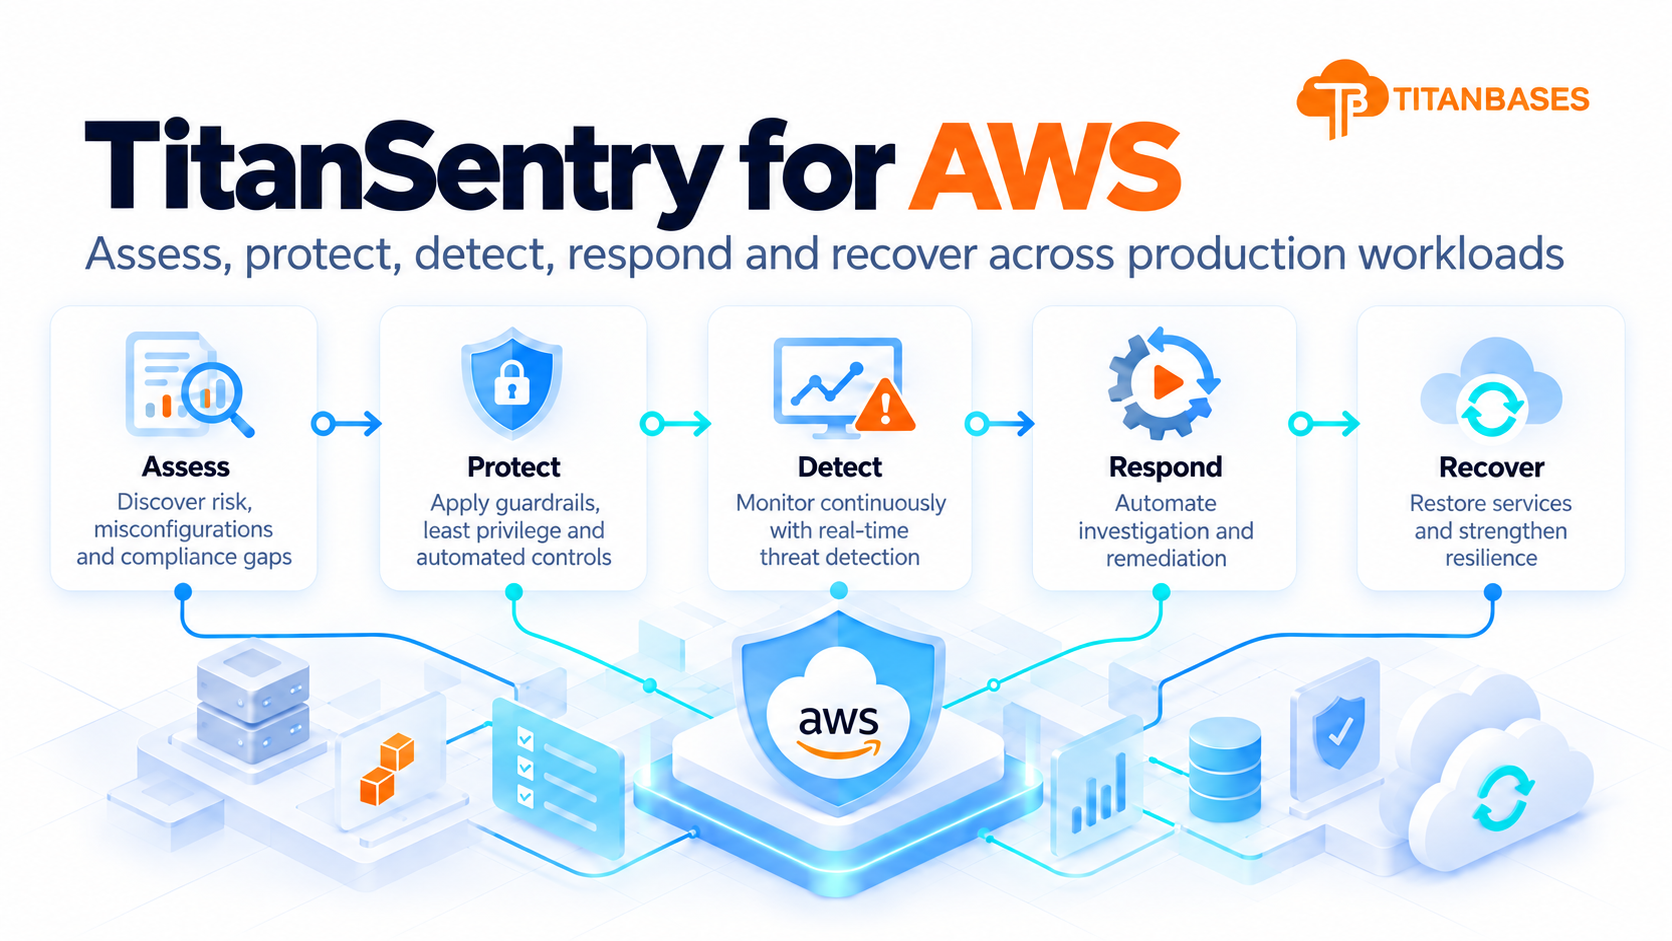
Bảo mật production không phải một control hay sản phẩm đơn lẻ. Workload AWS vận hành qua identity, networking, ứng dụng, dữ liệu, khả năng quan sát, pipeline triển khai và quy trình vận hành. Điểm yếu ở bất kỳ khu vực nào cũng có thể trở thành rủi ro vận hành. TitanBases tiếp cận bảo mật và resilience như một phần của vòng đời engineering qua TitanSentry: kết nối kiến trúc, khả năng quan sát, mức sẵn sàng ứng phó sự cố và recovery thay vì coi bảo mật là lớp riêng được thêm sau triển khai.
Bảo mật bắt đầu từ kiến trúc
Các quyết định bảo mật được định hình bởi cách hệ thống được thiết kế. Ranh giới identity, phân đoạn network, mức phơi nhiễm workload, luồng dữ liệu, quyền truy cập quản trị và pattern triển khai quyết định control nào khả thi và rủi ro vận hành có thể tích tụ ở đâu. Vì vậy mô hình bảo mật production cần hiểu kiến trúc trước khi chọn control.
- Ranh giới identity và access
- Mức phơi nhiễm network và workload
- Di chuyển và truy cập dữ liệu
- Secret và quyền truy cập đặc quyền
- Dependency của ứng dụng
- Đường dẫn triển khai
- Logging và telemetry
- Yêu cầu recovery
Từ phòng ngừa đến resilience vận hành
Control phòng ngừa giúp giảm rủi ro, nhưng engineering production cũng phải giả định hệ thống có thể lỗi, credential có thể bị lạm dụng, dependency có thể không khả dụng và sai sót vận hành có thể xảy ra. Resilience mở rộng câu chuyện bảo mật từ phòng ngừa sang phát hiện, ứng phó và recovery.
- Đánh giá — tìm hiểu kiến trúc workload và ranh giới rủi ro.
- Bảo vệ — thiết lập control phòng ngừa quanh identity, hạ tầng và dữ liệu.
- Phát hiện — tạo khả năng quan sát hành vi liên quan của hệ thống và bảo mật.
- Ứng phó — xác định cách phân loại, cô lập và truyền đạt sự cố.
- Khôi phục — khôi phục service và xác thực môi trường sau gián đoạn.
- Cải tiến — chuyển sự cố và phát hiện thành cải tiến kiến trúc và vận hành.
Khả năng quan sát là yêu cầu của engineering
Đội ngũ bảo mật và platform đều phụ thuộc vào telemetry. Nếu thiếu logging, monitoring và context hệ thống đầy đủ, đội ngũ có thể biết có vấn đề nhưng không hiểu nó xảy ra ở đâu, thay đổi nào gây ra hay workload nào bị ảnh hưởng. Vì vậy khái niệm TitanSentry coi khả năng quan sát là một phần của cả reliability và vận hành bảo mật.
- Telemetry hạ tầng
- Log ứng dụng
- Hoạt động identity
- Sự kiện network
- Thay đổi triển khai
- Phát hiện bảo mật
- Timeline sự cố
- Trạng thái recovery
Mức sẵn sàng ứng phó sự cố trước khi có sự cố
Ứng phó sự cố không nên bắt đầu bằng việc quyết định ai sở hữu sự cố. Đội ngũ production cần trách nhiệm, đường dẫn escalation, nguồn bằng chứng và quy trình recovery rõ ràng trước khi sự kiện áp lực cao xảy ra.
- Quyền sở hữu và escalation
- Phân loại sự cố
- Đường dẫn truyền thông
- Quyền truy cập bằng chứng và telemetry
- Quy trình cô lập
- Đường dẫn backup và recovery
- Review sau sự cố
- Khắc phục kiến trúc
Recovery là một phần của bảo mật
Bảo mật và resilience hội tụ trong quá trình recovery. Backup, cơ chế failover và quy trình recovery chỉ tạo ra giá trị nếu có thể khôi phục workload về một trạng thái vận hành đã biết và đáng tin cậy. Vì vậy lập kế hoạch recovery cần xem xét cả tính liên tục của service và mức tin cậy vào môi trường được khôi phục.
- Tính toàn vẹn của backup
- Mục tiêu recovery
- Dependency của ứng dụng
- Khôi phục hạ tầng
- Khôi phục dữ liệu
- Xoay vòng credential và secret
- Xác thực sau recovery
- Trở lại service có kiểm soát
TitanSentry phù hợp ở đâu
TitanSentry được trình bày ở đây như một phương pháp engineering kết nối bảo mật và resilience trong toàn bộ vòng đời workload AWS. Phạm vi bắt đầu từ đánh giá kiến trúc và xem xét bảo vệ, khả năng quan sát, mức sẵn sàng ứng phó sự cố, ứng phó, recovery và cải tiến liên tục như các câu hỏi thiết kế và vận hành kết nối với nhau. Các capability service và cách thức delivery cụ thể cần được xác định theo workload và offering TitanSentry đã được phê duyệt trước khi engagement.
TitanSentry và Platform Engineering
Bảo mật dễ vận hành hơn khi được tích hợp vào cùng hệ thống engineering dùng để triển khai và chạy ứng dụng. Platform Engineering có thể kết nối tiêu chuẩn hạ tầng, CI/CD, khả năng quan sát, control vận hành và thực hành bảo mật vào các đường dẫn delivery có thể lặp lại. Điều này rút ngắn khoảng cách giữa yêu cầu bảo mật và hoạt động engineering hằng ngày.
- Tiêu chuẩn hạ tầng
- CI/CD và control thay đổi
- Infrastructure as Code
- Nền tảng khả năng quan sát
- Khả năng quan sát bảo mật
- Mức sẵn sàng ứng phó sự cố
- Tự động hóa recovery
- Quyền sở hữu vận hành
Các năng lực liên quan: Platform Engineering và Cloud & Infrastructure.
Bảo mật và resilience là một vòng lặp liên tục
Hệ thống production liên tục tiến hóa. Release ứng dụng mới, thay đổi hạ tầng, dependency và workload có thể làm thay đổi hồ sơ bảo mật và resilience của môi trường. Vì vậy phương pháp TitanSentry trong bài viết này là một mô hình engineering liên tục thay vì một lần đánh giá duy nhất.
Đánh giá → Bảo vệ → Quan sát → Phát hiện → Ứng phó → Khôi phục → Cải tiến
Các điểm chính
Đang xây dựng workload production cần nền tảng bảo mật và resilience mạnh hơn? TitanBases kết nối kiến trúc cloud, platform engineering, khả năng quan sát và mức sẵn sàng vận hành trong phương pháp TitanSentry được mô tả ở đây.
Khám phá Platform Engineering